Salesforceのフィッシング耐性MFA義務化に対応する!
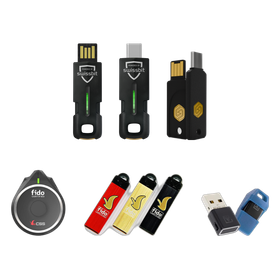
Salesforceは2022年2月から、利用規約上すべてのユーザーに多要素認証 (MFA)を必須としてきました。これに加えて2026年に、2段階の強化が 行われました。 システム管理者や強い権限を持つ「特権ユーザー」にはフィッシング耐性のある MFAが必須。それ以外の内部ユーザーにもSalesforceが認める方式のMFAが必須。 いずれも日本・韓国のリリースグループは2026年9月1日に適用済みです。 最初に行うべきことは、自社の特権ユーザーを洗い出すことです。 特権ユーザーには、フィッシング耐性のあるMFA(セキュリティキー、組み込み Authenticator、同期パスキー、証明書ベース認証のいずれか)が必須になります。 ※記事の詳細内容は、関連リンクより閲覧いただけます。 詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。
この製品へのお問い合わせ
基本情報
※記事の詳細内容は、関連リンクより閲覧いただけます。 詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。
価格帯
納期
用途/実績例
※記事の詳細内容は、関連リンクより閲覧いただけます。 詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。
カタログ(1)
カタログをまとめてダウンロード
企業情報

【二段階認証が突破される時代の、認証対策】 ■Swissbit・GoTrust・VinCSS・AuthenTrend の4メーカーを取り扱う、FIDO2セキュリティキーの国内正規販売店です。 ■Microsoft Entra ID、SalesforceのMFAにも対応できるFIDO2対応セキュリティキーを販売しています。